Dopo i frigoriferi dei supermercati, potrebbero finire nel mirino router ed elettrodomestici nelle case. L'avvertimento arriva da Juhan Lepassaar, direttore esecutivo di ENISA (European Union Agency for Cybersecurity). Gli incidenti che hanno recentemente coinvolto i sistemi di refrigerazione commerciale e le celle frigorifere per la raccolta e la distribuzione del sangue in Francia, oltre a scuotere l’opinione pubblica, hanno mostrato quanto anche dispositivi apparentemente marginali possano diventare punti di ingresso per compromettere servizi e attività.
Il problema riguarda da vicino anche il mondo industriale. Con la progressiva interconnessione tra IT e OT, la superficie esposta agli attacchi si estende oltre a server, reti aziendali e applicazioni: comprende PLC, sistemi SCADA, dispositivi IoT, impianti di supervisione e infrastrutture di controllo. Un incidente informatico può quindi tradursi in un fermo produttivo, nell'interruzione di un servizio o nella compromissione della sicurezza operativa.
È questo il contesto nel quale si inserisce il Report on the State of Cybersecurity in the Union 2026, presentato da ENISA al Parlamento europeo lo scorso 10 novembre. La valutazione dell'Agenzia indica una postura complessiva di cybersecurity dell'Unione migliore, ma il livello della minaccia resta sostanziale e persistono importanti lacune operative.
Europa più matura, ma non ancora abbastanza resiliente
Il nuovo EU Cybersecurity Index, elaborato da ENISA, assegna agli Stati membri una maturità di cybersecurity media di 71,53 punti su 100. La maggior parte dei Paesi ha raggiunto un livello maturo o avanzato, segnale dei progressi compiuti sul fronte delle strategie nazionali e delle capacità di protezione.
Il quadro, tuttavia, presenta differenze significative quando si passa dalle politiche alla gestione concreta degli incidenti. Il dato più eloquente riguarda i CSIRT (Computer Security Incident Response Team), i team nazionali di risposta agli incidenti informatici: la loro maturità media si ferma a 54,76 punti, con livelli disomogenei tra gli Stati membri.
Un'altra criticità riguarda la condivisione delle informazioni. Gli attacchi ai sistemi di refrigerazione hanno dimostrato che anche quando le autorità individuano una minaccia e diffondono allerte, queste non sempre raggiungono tempestivamente tutti gli operatori potenzialmente interessati. È un problema di coordinamento che può avere conseguenze concrete soprattutto nei settori caratterizzati da reti di fornitori, impianti distribuiti e servizi interdipendenti.
Intelligenza artificiale: un moltiplicatore di forza
A rendere ancora più complesso lo scenario è l'intelligenza artificiale. ENISA la considera un moltiplicatore di foerza, in grado di potenziare sia le attività offensive sia quelle difensive.
Sul fronte degli attacchi, gli strumenti AI possono accelerare la ricerca delle vulnerabilità, automatizzare alcune fasi delle intrusioni e rendere più efficaci le campagne di phishing e impersonificazione, anche attraverso contenuti audio e video contraffatti. La conseguenza è una riduzione del tempo che intercorre tra la scoperta di una vulnerabilità e il suo sfruttamento: per le organizzazioni diventa sempre più difficile intervenire prima che gli aggressori riescano a colpire.
La stessa tecnologia può però offrire nuove opportunità ai difensori, aiutando a individuare le falle, analizzare i comportamenti anomali e accelerare la gestione delle patch. La sfida consiste nel riuscire a sfruttarne le potenzialità senza sottovalutare i nuovi rischi introdotti dall'integrazione di sistemi AI negli ambienti aziendali e produttivi.
Ransomware, geopolitica e supply chain
A completare il quadro è l'ENISA Threat Landscape 2026, il rapporto annuale sulle minacce che analizza 8.257 incidenti registrati nel corso del 2025. Il 57,3% degli episodi è riconducibile a motivazioni ideologiche, spesso legate alle tensioni geopolitiche e ad attività di hacktivismo, mentre il 29,3% ha una matrice finanziaria. Quest'ultima categoria, pur meno numerosa, comprende gli attacchi con il maggiore impatto nel breve periodo, a partire dal ransomware.
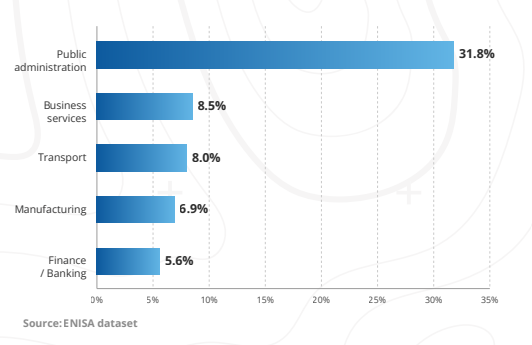
La pubblica amministrazione è il settore più colpito, ma il manifatturiero rappresenta il 6,9% degli obiettivi individuati. ENISA richiama inoltre l'attenzione sulle dipendenze digitali: fornitori, servizi cloud, software di terze parti e catene di approvvigionamento possono diventare altrettante porte d'accesso alle organizzazioni.
Per le imprese industriali questo significa che la sicurezza non può fermarsi al perimetro aziendale. Occorre conoscere le dipendenze tecnologiche, valutare il livello di protezione dei fornitori e considerare i possibili effetti a cascata di un incidente.
Dalla conformità alla continuità operativa
NIS2, Cyber Resilience Act e Cyber Solidarity Act costituiscono tasselli importanti della strategia europea. Ma l'esistenza di un quadro normativo non garantisce automaticamente che le organizzazioni siano in grado di affrontare un attacco. Servono investimenti, competenze specialistiche, procedure di gestione delle vulnerabilità e capacità di risposta coordinate. Non a caso, ENISA richiama anche la necessità di rafforzare la formazione e la disponibilità di professionisti della cybersecurity.
Per il manufacturing diventa così fondamentale integrare la sicurezza nella progettazione e nella gestione degli impianti, superando la tradizionale separazione tra IT e OT. Segmentazione delle reti, controllo degli accessi, aggiornamento dei sistemi, monitoraggio continuo e piani di ripristino devono diventare elementi strutturali della gestione produttiva.
Il messaggio che emerge dal rapporto è dunque che la cybersecurity non può essere affrontata soltanto come un obbligo normativo o un investimento tecnologico. Deve diventare una componente della resilienza industriale. Perché proteggere un impianto non significa soltanto impedire a un hacker di entrare nella rete, ma soprattutto garantire che, anche quando un attacco riesce, la produzione e i servizi essenziali possano continuare a funzionare.