Il Manufacturing continua a essere uno dei principali bersagli del cybercrime. È questo il quadro emerso al Security Summit OT 2026, organizzato da Clusit con Astrea e il supporto di CSET, Anipla Consorzio PI Italia, dove Anna Vaccarelli, presidente Clusit, ha aperto i lavori e Luca Bechelli, CD Clusit, ha presentato i dati sugli attacchi al settore.
La sessione dedicata al Cyber Resilience Act (CRA) è stata moderata da Paola Girdinio, CDClusit, e ha messo a confronto il punto di vista giuridico con quello di produttori, integratori e utilizzatori industriali.
Survey, cinque aree su cui accelerare
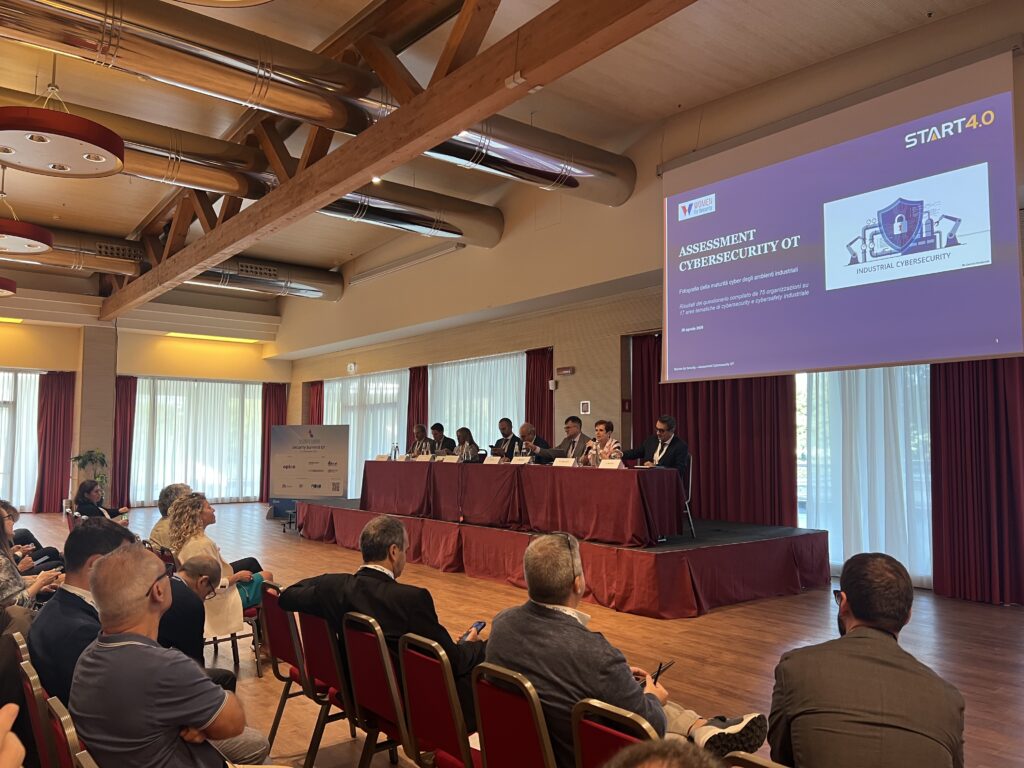
In apertura Clusit ha presentato una survey realizzata insieme a Start 4.0, che ha coinvolto 75 organizzazioni attraverso 60 domande. Il campione, costruito su base volontaria, non ha valore statistico, ma restituisce una fotografia interessante del livello di maturità sulla sicurezza OT.
Il quadro evidenzia una buona diffusione delle contromisure di base, mentre risultano meno consolidate le attività specifiche dell'ambiente industriale e l'inserimento della cybersecurity nei normali processi di investimento.
Sono cinque, in particolare, le aree indicate come prioritarie:
- aggiornamenti software validati anche per dispositivi OT e SCADA;
- gestione del ciclo di vita degli asset OT;
- test dei nuovi macchinari in ambienti separati;
- vulnerability assessment periodici sui macchinari critici;
- SOC con competenze specifiche OT.
«Le aziende, quindi, non partono da zero, ma devono compiere un ulteriore passo nella capacità di gestire il rischio cyber», ha commentato Anna Vaccarelli.
Manufacturing sotto pressione
I dati Clusit confermano la pressione crescente sul settore. Nel primo semestre 2026 il Manufacturing ha registrato 267 incidenti noti a livello globale, pari al 5,4% del totale. Nel 2025 gli incidenti erano cresciuti del 69,5% rispetto all'anno precedente e il settore aveva raggiunto il 7,6% del totale mondiale; dal 2018 gli incidenti complessivamente registrati sono 1.134.
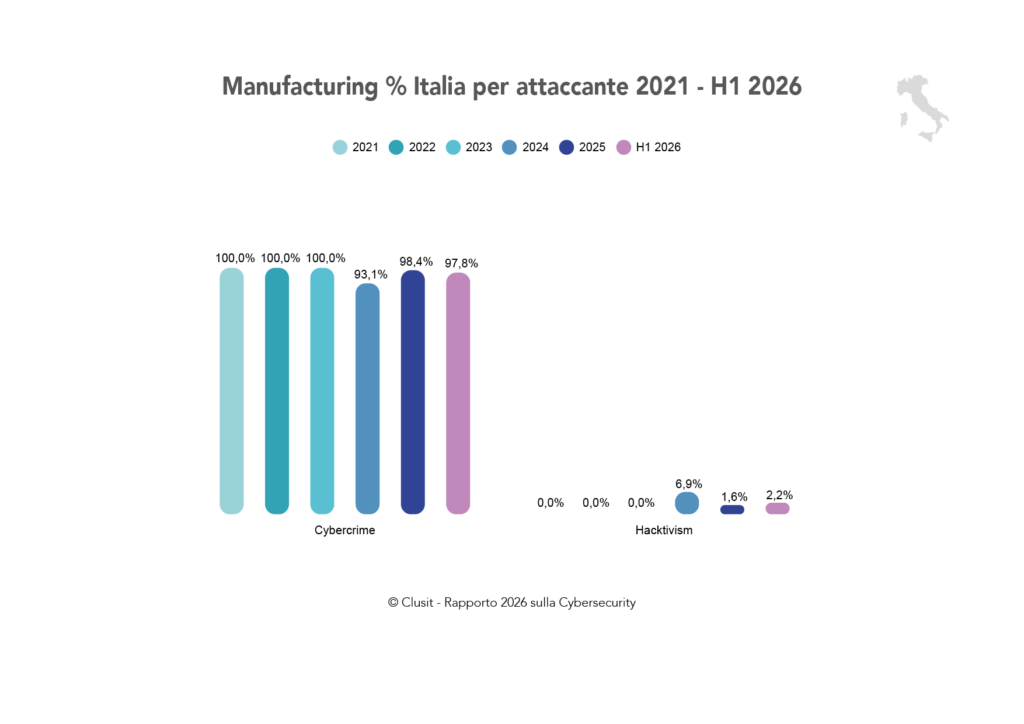
Il cybercrime supera il 98% dei casi, mentre hacktivism, spionaggio e information warfare rimangono marginali. L'Europa concentra il 37% degli incidenti manifatturieri rilevati nel primo semestre 2026.
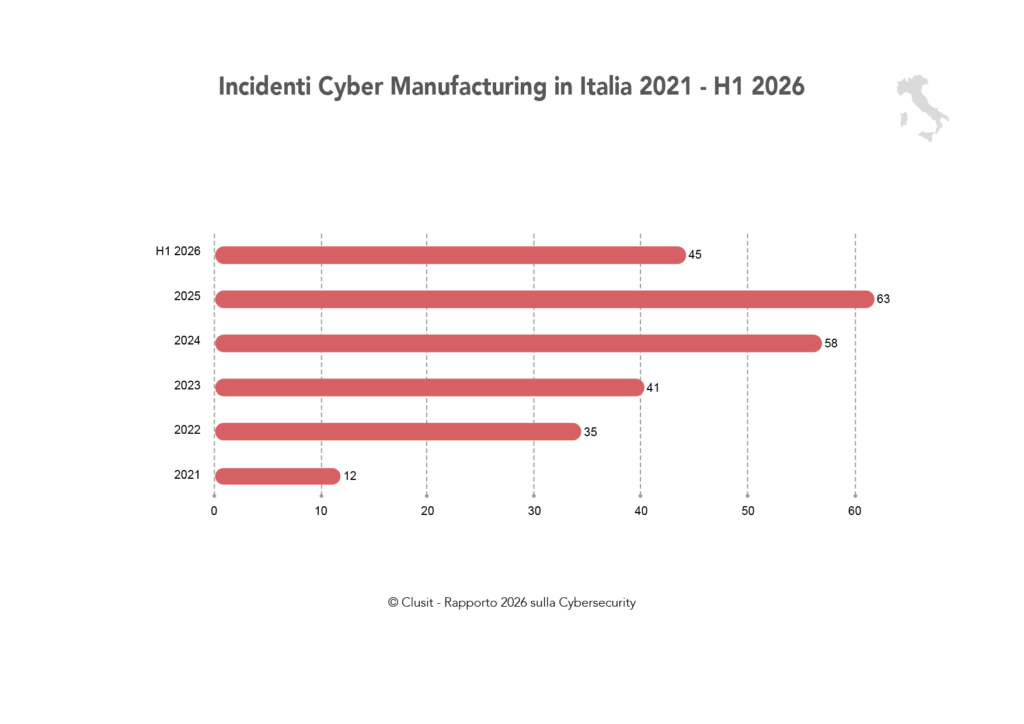
In Italia il quadro è ancora più significativo per il peso del comparto: 45 incidenti, pari al 18,4% del totale degli incidenti andati a buon fine nel Paese, contro il 12,4% del 2025. Anche qui il cybercrime supera il 98% dei casi. Particolarmente rilevante è la crescita del ransomware, passato dal 76% del 2025 all'89% del primo semestre 2026.
Sul fronte della severity, gli incidenti classificati Critical scendono dal 13% al 7%, ma quelli ad alta severity arrivano al 91%.
«Il settore Manufacturing non è più un bersaglio occasionale, ma un obiettivo sistematico per il cybercrime», ha sottolineato Luca Bechelli, ricordando come la quota del comparto sul totale degli attacchi globali sia passata dal 2,2% del 2018 all'attuale 5,4%. In Italia, ha osservato, la crescita è più contenuta rispetto al dato globale, ma il peso del Manufacturing sul totale nazionale è quasi raddoppiato.
CRA, dalla sicurezza dell'organizzazione alla sicurezza del prodotto
In questo scenario si inserisce il Cyber Resilience Act, il Regolamento europeo 2024/2847 che introduce requisiti di cybersecurity per i prodotti con elementi digitali immessi sul mercato europeo.
Il cambio di prospettiva rispetto alla NIS2 è importante: mentre la NIS2 riguarda la sicurezza e la resilienza delle organizzazioni, il CRA guarda al prodotto, imponendo requisiti che devono essere considerati lungo il suo ciclo di vita.
Il regolamento è entrato in vigore il 10 dicembre 2024 e sarà pienamente applicabile dall'11 dicembre 2027. Alcune disposizioni sono tuttavia già operative: dall'11 giugno 2026 quelle relative alla notifica degli organismi di valutazione della conformità e dall'11 settembre 2026 gli obblighi di segnalazione relativi a vulnerabilità attivamente sfruttate e incidenti gravi che incidono sulla sicurezza dei prodotti.
Per il mondo OT il tema è particolarmente delicato, perché macchinari e sistemi industriali possono restare operativi per decenni, mentre software e componenti cambiano molto più rapidamente.
Le responsabilità lungo la filiera
Pierluigi Perri, associate professor of Law dell'Università degli Studi di Milano, ha evidenziato come il CRA richiami la disciplina della normativa di prodotto e allarghi la nozione di fabbricante anche al soggetto che fa produrre un prodotto con elementi digitali e lo commercializza con il proprio marchio.
Una possibile zona grigia riguarda quindi i system integrator, che assemblano componenti di diversi produttori e possono commercializzare la soluzione complessiva. Diventa fondamentale individuare con chiarezza responsabilità e obblighi dei diversi soggetti.
Perri ha richiamato anche le problematiche contrattuali e la gestione delle vulnerabilità: in ambiente OT la correzione di una vulnerabilità può infatti avere conseguenze sull'operatività del sistema e richiede quindi un coordinamento tra esigenze di sicurezza e continuità produttiva.
Danieli Automation: aggiornare senza fermare l'impianto
Per Stefano Martinis, CTO di Danieli Automation, la vera sfida è progettare oggi impianti che possano essere sicuri anche rispetto a minacce future, senza compromettere la continuità operativa.
Nel mondo industriale, ha spiegato, la cybersecurity si differenzia dalla sicurezza tradizionale della macchina perché il rischio cyber continua a cambiare dopo la consegna dei prodotti. Emergono nuove vulnerabilità, cambiano le tecniche di attacco e possono cambiare le modalità di connessione all'impianto.
Per questo occorre progettare sistemi resilienti, aggiornabili e verificabili nel tempo, accompagnandoli con una collaborazione continuativa tra produttori, integratori, specialisti cyber e utilizzatori.
Particolarmente importante è il tema degli aggiornamenti. Nel mondo OT ogni modifica deve essere verificata rispetto a sicurezza funzionale, continuità operativa e qualità del processo. Ma, in questo nuovo scenario, anche non aggiornare può diventare un rischio.
La domanda, quindi, non è più soltanto se aggiornare, ma come aggiornare in modo sicuro, verificabile e compatibile con la produzione. L'aggiornabilità deve diventare una caratteristica progettata insieme all'impianto.
Per Martinis la cybersecurity industriale è soprattutto un requisito di business, perché il suo obiettivo finale è garantire la continuità operativa.
Ariston: La sicurezza è una responsabilità di filiera
Il tema della filiera è stato ripreso nel confronto con Roberto Puricelli, CISO di Ariston Group realtà che è contemporaneamente produttrice e utilizzatrice di sistemi OT e opera all'interno di una supply chain globale.
In un impianto industriale convivono infatti PLC, motori, azionamenti, switch, firewall, sistemi wireless e numerosi software di fornitori differenti. La cybersecurity non può quindi essere affidata a un singolo soggetto.
Il produttore deve fornire componenti sicuri e aggiornabili; l'integratore deve valutare il rischio dell'intero sistema; l'utilizzatore deve governare l'impianto e adottare pratiche operative adeguate.
Un elemento decisivo è la condivisione delle informazioni sulle vulnerabilità lungo la filiera: la sicurezza dipende anche dalla velocità con cui un'informazione viene trasformata in un'azione concreta. A questo si aggiunge la necessità di una formazione continua.
Il CRA cambia la governance aziendale
Per Puricelli il CRA è un tassello di un quadro normativo più ampio, nel quale rientra anche la NIS2. La differenza è però sostanziale: la NIS2 guarda a come si proteggono le organizzazioni, il CRA a cosa producono e a come immettono i prodotti sul mercato.
La sua applicazione richiede quindi una nuova governance, perché coinvolge diversi settori quali operations, R&D, cybersecurity, IT, qualità. Funzioni che spesso hanno priorità differenti devono lavorare su un processo comune.
Un riferimento è il settore automotive, dove la sicurezza del prodotto è già considerata parte integrante delle sue caratteristiche. Anche nel mondo OT la cybersecurity dovrà essere sempre più trattata insieme alla safety.
Una patch, per esempio, non può essere valutata soltanto dal punto di vista informatico: il responsabile dell'impianto deve conoscerne il rischio operativo e le possibili conseguenze sulla sicurezza fisica e sulla produzione.
Siemens: oltre il modello "sell and forget"
Cristian Sartori , Director Business Manager Automation Products di Siemens, ha sottolineato il contributo delle normative alla maturazione della cybersecurity OT, soprattutto attraverso la diffusione del concetto di security by design.
La sicurezza, però, non può fermarsi allo sviluppo del prodotto. Resta fondamentale la gestione del sistema, dalla configurazione all'utilizzo operativo.
Secondo Sartori, anche il rapporto tra costruttore e cliente deve evolvere oltre il tradizionale modello "sell and forget". Un macchinario connesso deve essere seguito lungo il proprio ciclo di vita e il rapporto tra fornitore e utilizzatore deve diventare più continuativo.
In questo percorso può avere un ruolo anche l'Industrial AI, che può contribuire a sviluppare nuovi servizi e supportare il mantenimento e l'aggiornamento delle macchine. Ma la tecnologia deve inserirsi in una filiera più collaborativa.
Un aspetto particolarmente importante per le PMI è inoltre la disponibilità di informazioni trasparenti sulle vulnerabilità e sulle modalità per gestirle.
ABB: la sicurezza accompagna il prodotto
L'esperienza di Massimo Scanu, Cyber Security Lead Center Manager di ABB , conferma l'importanza del security by design e della gestione del ciclo di vita.
ABB ha sviluppato strutture dedicate ai test di cybersecurity dei prodotti prima della loro immissione sul mercato e sistemi per comunicare ai clienti le vulnerabilità e le relative patch.
Il ciclo di vita è quindi centrale. Scanu ha sottolineato come il CRA richiami un orizzonte di cinque anni per determinati obblighi, mentre ABB dichiara di garantire per i propri prodotti un supporto di dieci anni.
L'OT security diventa così non soltanto un requisito normativo, ma anche un elemento della proposta di valore e della competitività del prodotto.
Dalla compliance alla resilienza
Il confronto del Security Summit OT mostra quindi come il CRA stia spostando la cybersecurity sempre più vicino al cuore della progettazione industriale.
Per il produttore significa progettare prodotti sicuri, aggiornabili e supportabili nel tempo. Per l'integratore, valutare il rischio dell'intero sistema e coordinare componenti e fornitori. Per l'utilizzatore, governare il ciclo di vita dell'impianto e decidere gli interventi considerando cybersecurity, continuità operativa e safety.
Anche la gestione delle patch deve essere inserita in questa logica. Quando un aggiornamento non può essere installato immediatamente, la risposta deve partire dall'analisi del rischio e può prevedere misure compensative come segregazione delle reti, monitoraggio, sistemi di early detection e un piano di disaster recovery adeguato.
Il punto, dunque, non è scegliere tra sicurezza e produzione, ma progettare un ambiente industriale nel quale la sicurezza possa evolvere insieme all'impianto senza comprometterne l'operatività.
Il CRA porta questa esigenza dentro il prodotto e lungo tutto il suo ciclo di vita. La NIS2 interviene invece sulla resilienza delle organizzazioni. Per il Manufacturing la direzione è quindi quella di una cybersecurity sempre più integrata nei processi industriali: non una barriera aggiunta a valle, ma una componente della progettazione, della manutenzione e della gestione dell'intero ecosistema OT.