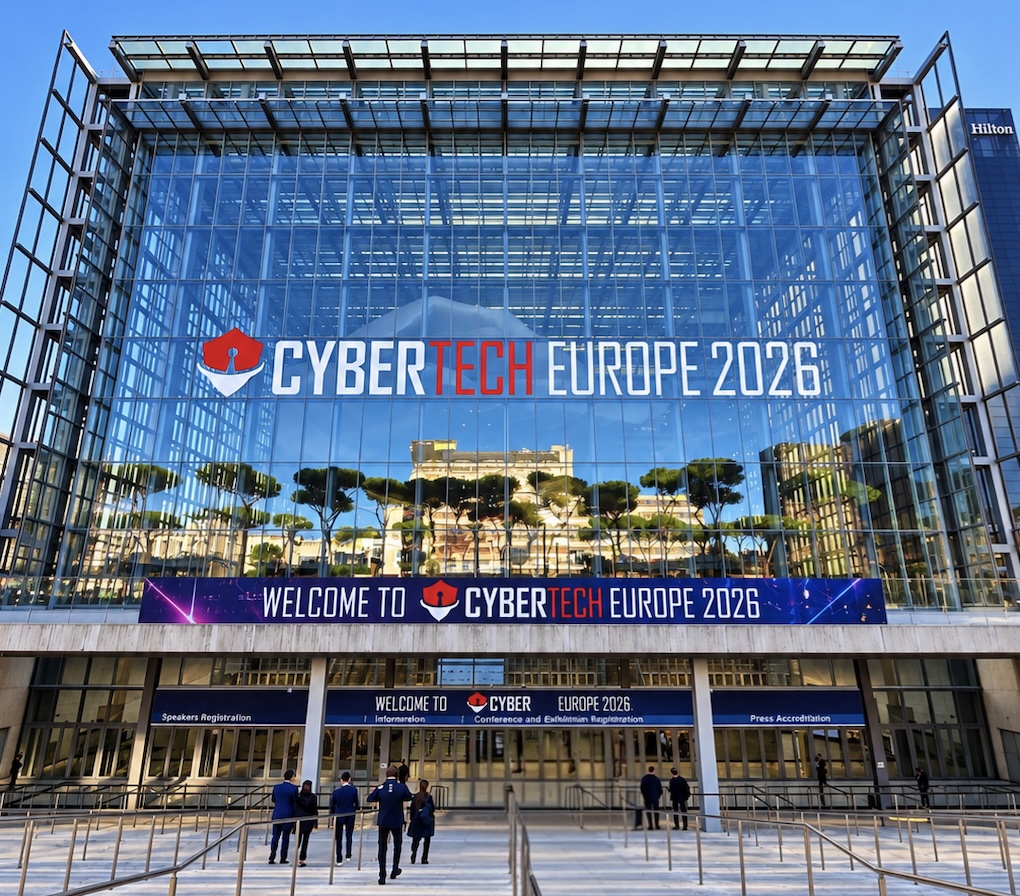
Cybertech Europe è tornato a Roma anche nel 2026, il 13 e 14 ottobre, confermandosi un appuntamento internazionale di riferimento per il confronto tra istituzioni, industria ed esperti. Due giorni dedicati interamente alla cybersecurity, in un momento storico in cui le tensioni geopolitiche e le minacce informatiche sempre più sofisticate impongono nuove strategie di difesa. Ma anche una tutela adeguata, in grado di garantire la competitività delle imprese e la continuità delle attività produttive.
Dall’evoluzione delle minacce legate all’AI agentica alla protezione delle infrastrutture critiche, dalla sicurezza delle filiere alla sovranità digitale europea. Sono stati diversi i temi che hanno animato la due giorni capitolina, offrendo un’occasione di riflessione sulle nuove sfide della cybersecurity e sulle strategie necessarie per affrontarle.
Dalla prevenzione alla survivability: la cybersecurity nell’era dell’AI
Per decenni, la sicurezza informatica si è basata sulla convinzione che condurre attacchi sofisticati richiedesse ingenti risorse, competenze specialistiche e un’attenta pianificazione. Oggi, invece, le cose appaiono diverse. L’AI agentica ha messo in discussione quelle stesse certezze, automatizzando intere sequenze di operazioni offensive. Lo dice, senza giri di parole, Andrea Campara, Managing Director Cybersecurity Solutions di Leonardo. Sottolineando come si siano ridotti drasticamente i tempi tra l’individuazione di una vulnerabilità e il suo sfruttamento. Con la conseguente accelerazione della competizione tra attaccanti e difensori, con un sempre più difficile intervento rapido.
E allora, di fronte ad azioni malevole sempre più rapide, le tradizionali modalità di risposta “umana” non risultano più sufficienti. Si passa dal modello “human in the loop” a quello “human on the loop”. L’uomo dovrà mantenere le sue funzioni di supervisione, responsabilità e definizione degli obiettivi. Mentre i sistemi automatizzati dovranno gestire le operazioni alla velocità richiesta. Cambia, di conseguenza, anche la logica della protezione – che punta sempre più sulla resilienza, per contenere gli attacchi e garantire la continuità operativa.
Serve quindi una risposta che punti su piattaforme di difesa basate sull’AI multiagente, capaci di identificare e contrastare le minacce. Piattaforme integrate con modelli Zero Trust e sistemi avanzati di monitoraggio per individuare tempestivamente comportamenti anomali. E, soprattutto, è importante fare proprio il concetto di survivability. La capacità, cioè, di continuare a svolgere le funzioni indispensabili anche mentre l’attacco è in corso – soprattutto nelle infrastrutture critiche e negli ambienti industriali.
La sicurezza diventa strutturale con la cyber resilience
Ma, in questo contesto, quanto appare importante la cooperazione internazionale e la sovranità tecnologica europea? La risposta è scontata. Emerge, inoltre, la necessità vitale di creare un ecosistema di sicurezza in grado di condividere tempestivamente le informazioni sulle minacce. E di adattare le proprie difese, secondo un modello di protezione collettiva simile a quello di un “sistema immunitario”.
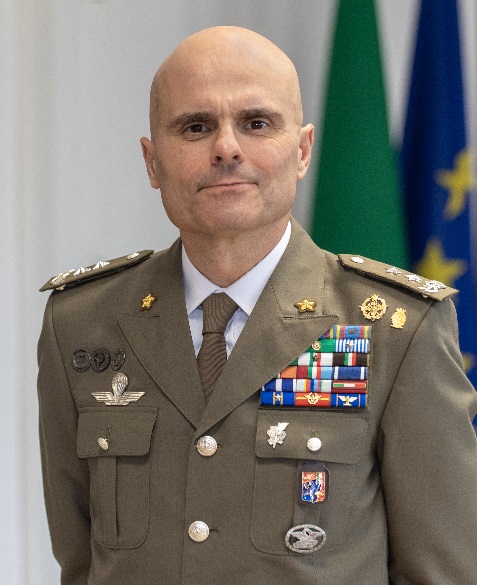
Tuttavia, la capacità di reagire alle minacce non dipende soltanto dalla cooperazione tra organizzazioni. Si rende necessaria una integrazione della sicurezza ex ante. Sin dalla progettazione dei sistemi. In modo da diventarne componente strutturale. Perché, come sostiene il Generale Domenico Ciotti, la trasformazione digitale sta ridefinendo anche le strategie di difesa, con l’adozione di un approccio Security by Design. E con l’integrazione, fin dalla progettazione, dei principi Zero Trust e delle soluzioni crittografiche.
Pensiamo al GCPA, il Global Combat Air Programme. Il programma di collaborazione internazionale che coinvolge Italia, Regno Unito e Giappone, per lo sviluppo di un sistema aereo di nuova generazione entro il 2035. Nel progetto, sicurezza delle reti, integrità dei dati e resilienza delle comunicazioni diventano requisiti fondamentali per garantirne la piena operatività. Dunque, prevenire gli attacchi è prioritario. Ma lo è anche assicurare la continuità delle funzioni essenziali, in caso di compromissione.
Nelle moderne operazioni multidominio, la resilienza cyber è l’elemento fondamentale che tiene insieme terra, mare, aria, spazio e dominio cognitivo. Se la rete viene meno, crolla l’intera architettura operativa.
Generale Domenico Ciotti
The rules have changed, have you? Le nuove priorità della cybersecurity
Open Fiber, Leonardo e Ferrovie dello Stato, assieme, hanno delineato le principali sfide che le imprese sono tenute ad affrontare, per proteggere le infrastrutture critiche. Le strategie vanno ripensate, con un approccio completamente diverso – che abbandona la semplice logica della prevenzione e si concentra sulla resilienza operativa. Con l’intento di rispondere a minacce informatiche sempre più sofisticate. Perché, per quanto la protezione dei sistemi resti fondamentale, oggi non è più sufficiente.
È dunque necessario accelerare i processi di rilevamento e risposta, considerando la rapidità dei moderni attacchi. Le nuove tecnologie, più evolute, e le procedure operative smart dovrebbero far sì che il tempo medio di gestione degli eventi di sicurezza si riduca sempre più. Arrivando anche a pochi minuti. Fattibile? Assolutamente sì, considerando che si è passati dalle circa cinque ore di pochi anni fa a meno di un’ora (oggi).
In questo scenario emergono due riflessioni. La prima riguarda l’AI agentica, che solleva interrogativi sui livelli di autonomia decisionale. Quali interventi possono essere eseguiti automaticamente e quali, invece, richiedono un’autorizzazione umana? E, soprattutto, come garantire il controllo e la responsabilità delle decisioni affidate ai sistemi intelligenti? La seconda riflessione riguarda invece le strategie di investimento: è più funzionale privilegiare soluzioni capaci di ridurre la complessità tecnologica e organizzativa, piuttosto che moltiplicare gli strumenti di protezione.
Cybersecurity, nuove sfide per infrastrutture e filiere
Mentre le minacce informatiche non si fermano ai confini nazionali, la collaborazione tra Paesi assume un ruolo sempre più strategico. Con la condivisione delle informazioni e la capacità di difesa delle singole organizzazioni. È il pensiero condiviso dei rappresentanti delle autorità nazionali di cybersecurity di Regno Unito, Finlandia, Grecia, Estonia e Slovacchia. Intervenuti a Cybertech Europe 2026 per discutere il ruolo della cooperazione internazionale nel rafforzamento della resilienza digitale.
Sono diverse le criticità emerse, nel panel internazionale. Due, in particolare, sono finite sotto i riflettori: l’esposizione delle infrastrutture critiche (si pensi ai controlli degli impianti fotovoltaici accessibili da Internet) e i rischi legati alla sicurezza delle filiere. Dove l’interconnessione tra imprese e fornitori amplia la superficie di attacco, rendendo più complessa la gestione delle dipendenze tecnologiche. Questo tema richiama quello, altrettanto centrale, della sovranità digitale europea: l’Europa non deve solo ospitare i dati sul proprio territorio, ma anche sviluppare competenze, tecnologie e capacità di controllo sulle infrastrutture digitali.
Le autorità europee di cybersecurity hanno anche sottolineato come non basti più una risposta veloce: serve la costruzione di una infrastruttura capace di resistere agli attacchi. Perché l’AI, pur offrendo nuove opportunità alla difesa informatica, finisce per favorire anche gli attaccanti. Restano quindi fondamentali le misure consolidate di cybersecurity, dalla protezione degli accessi alla gestione delle vulnerabilità. Due diverse prospettive che necessitano, entrambe, di resilienza cyber.
Dalla compliance alla resilienza: l’evoluzione della cybersecurity
Ma come tradurre i principi in obblighi concreti per imprese e organizzazioni? Ci pensa l’UE, con il suo quadro normativo – che trasforma la cybersecurity da semplice adempimento a effettiva capacità di prevenzione, risposta e ripristino. È stato questo il tema centrale dell’ultimo panel nella morning plenary del 14 ottobre – con i rappresentanti di ENISA, delle autorità di Cipro e Slovenia, del Campus Cyber francese e del mondo istituzionale e accademico italiano.
NIS2, Cyber Resilience Act e Cyber Solidarity Act costituiscono strumenti complementari. Il primo rafforza la sicurezza delle organizzazioni essenziali e importanti, il secondo interviene sulla sicurezza dei prodotti digitali, mentre il terzo sostiene la preparazione e la risposta coordinata agli incidenti su scala europea. Eppure, da sola, la compliance non basta. Va superato l’approccio basato esclusivamente sulla conformità normativa, per privilegiare la costruzione di capacità operative concrete.
In Slovenia, ad esempio, la NIS2 ha ampliato da 69 a oltre 800 il numero delle organizzazioni vigilate. E, per accompagnarle nell’adeguamento, l’autorità nazionale ha introdotto strumenti di autovalutazione, linee guida e formazione dei vertici aziendali. A Cipro, invece, il rafforzamento della vigilanza si accompagna a sistemi di monitoraggio continuo e squadre di intervento. E allora, rispettare le norme è necessario, ma non sufficiente. Perché, in uno scenario in cui le minacce evolvono più rapidamente delle difese, la sicurezza non si misura soltanto nella capacità di prevenire un attacco, ma anche in quella di affrontarne le conseguenze.