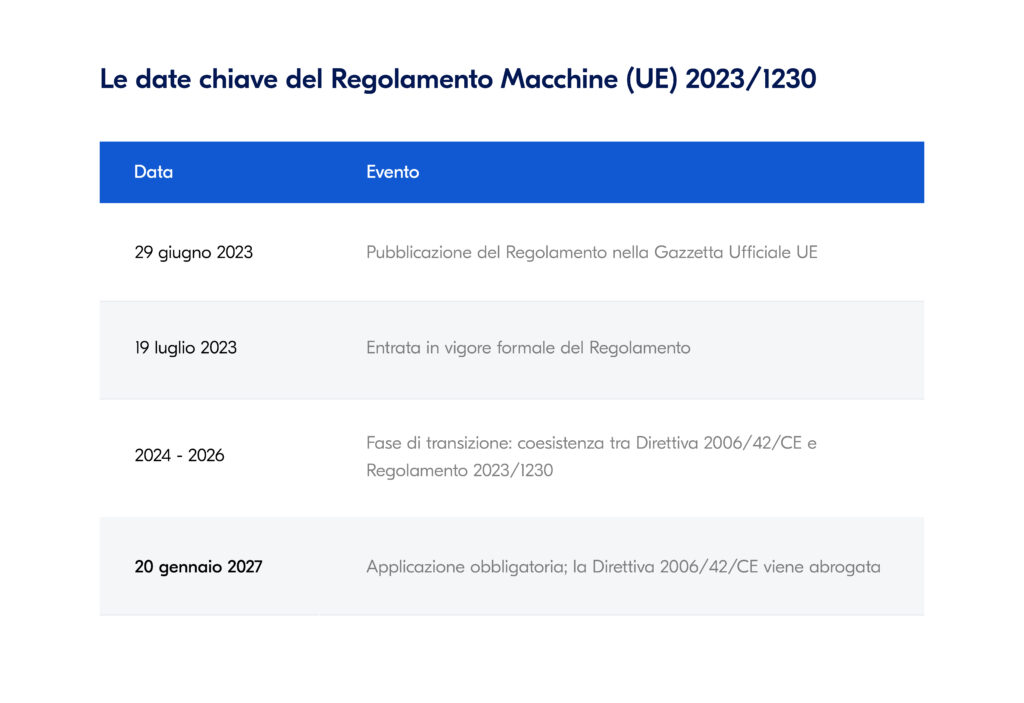
Il 20 gennaio 2027 il Regolamento Macchine (UE) 2023/1230 sostituirà la Direttiva Macchine e, per la
prima volta, la cybersecurity diventerà uno dei requisiti essenziali di sicurezza e di tutela della salute che una macchina deve soddisfare per poter recare la marcatura CE. Trattandosi di un regolamento unionale, lo stesso testo si applicherà in tutti gli Stati membri: non è, infatti, previsto alcun recepimento nazionale, così da garantire maggiore armonizzazione del mercato interno e meno
incertezza per le aziende che vendono macchine in più Paesi europei. Il Regolamento non impone di proteggere i dati, ma di impedire che un attacco informatico renda pericolosa la macchina: è una norma di safety, cioè di sicurezza delle persone, non di security, cioè di protezione delle informazioni. Un attaccante in grado di leggere le ricette di produzione è un problema, ma non per il Regolamento Macchine. Un attaccante in grado di eludere l’interblocco di un riparo, invece, lo è. Il perimetro è quindi più circoscritto di quanto si tema, ma non per questo ristretto: rientra tutto ciò che un’intrusione può trasformare in un pericolo per l'operatore. Per quanto riguarda le sanzioni, il Regolamento non stabilisce un importo uniforme: l’articolo 50 lascia a ciascuno Stato membro il compito di fissare sanzioni “efficaci, proporzionate e dissuasive”, comprese sanzioni penali nei casi più gravi. Per un fabbricante, però, la sanzione pecuniaria è spesso il rischio minore: pesano di più il divieto di vendita sul mercato UE e il ritiro o il richiamo di un modello già immesso sul mercato.
Cosa deve fare la macchina
I requisiti sono contenuti in due sezioni dell’Allegato III e sono più specifici di quanto lascino intendere molte sintesi del Regolamento: descrivono cose precise che una macchina connessa deve saper fare. Anzitutto, il solo fatto di essere collegata non deve renderla pericolosa: il collegamento di un dispositivo alla macchina, in locale o da remoto, non deve creare una situazione pericolosa (sezione 1.1.9). Il software e i dati da cui dipende la sicurezza devono essere identificati e protetti dalla corruzione accidentale e intenzionale, cioè da alterazioni subite per errore o per volontà altrui. La macchina deve inoltre essere in grado di mostrare in qualsiasi momento quale software rilevante per la sicurezza è installato e deve raccogliere le prove degli interventi su tale software. Il secondo fronte riguarda il sistema di comando (sezione 1.2.1), che deve resistere a tentativi malevoli ragionevolmente prevedibili che porterebbero a una situazione pericolosa. Serve inoltre un registro di tracciabilità degli interventi e di ogni versione del software di sicurezza caricata dopo la consegna, da conservare per cinque anni dopo ciascun caricamento. Ne segue che una macchina connessa deve sapere quale software di sicurezza esegue e ricordare chi lo ha modificato. È questa la prima domanda di ingegneria, prima di qualsiasi discussione su crittografia o firewall: dove si trova il registro, chi può leggerlo e sopravvive alla sostituzione di un PC o a un ripristino delle impostazioni di fabbrica? C’è poi un obbligo che guarda fuori dalla macchina. Le autorità di vigilanza del mercato possono richiedere, con una richiesta motivata, il codice sorgente o la logica di programmazione, e il fascicolo tecnico deve essere conservato per dieci anni.
Il retrofit che qualifica il fabbricante
Il Regolamento ora definisce la modifica sostanziale all’articolo 3(16): una modifica fisica o digitale apportata dopo l’immissione della macchina sul mercato, non prevista o pianificata dal fabbricante, che crea un nuovo pericolo o aumenta un rischio al punto da richiedere nuove misure di protezione. L’articolo 18 ne stabilisce la conseguenza: chi apporta tale modifica diventa il fabbricante per quanto la riguarda. Questo vale in entrambe le direzioni. Un cliente che riscrive la logica del PLC o installa un nuovo dispositivo di sicurezza può assumere gli obblighi del fabbricante, quindi le istruzioni devono indicare chiaramente quali modifiche rientrano nell’uso previsto. E poiché la definizione esclude le modifiche previste e pianificate dal fabbricante, descrivere l’ambito atteso degli aggiornamenti software nella valutazione dei rischi iniziale evita che i normali aggiornamenti sul campo si trasformino in una nuova valutazione della conformità. Per chi aggiorna le macchine da remoto, vale la pena farlo già adesso.
OMNIA TECHNOLOGIES E IL PORTALE MYOMNIA
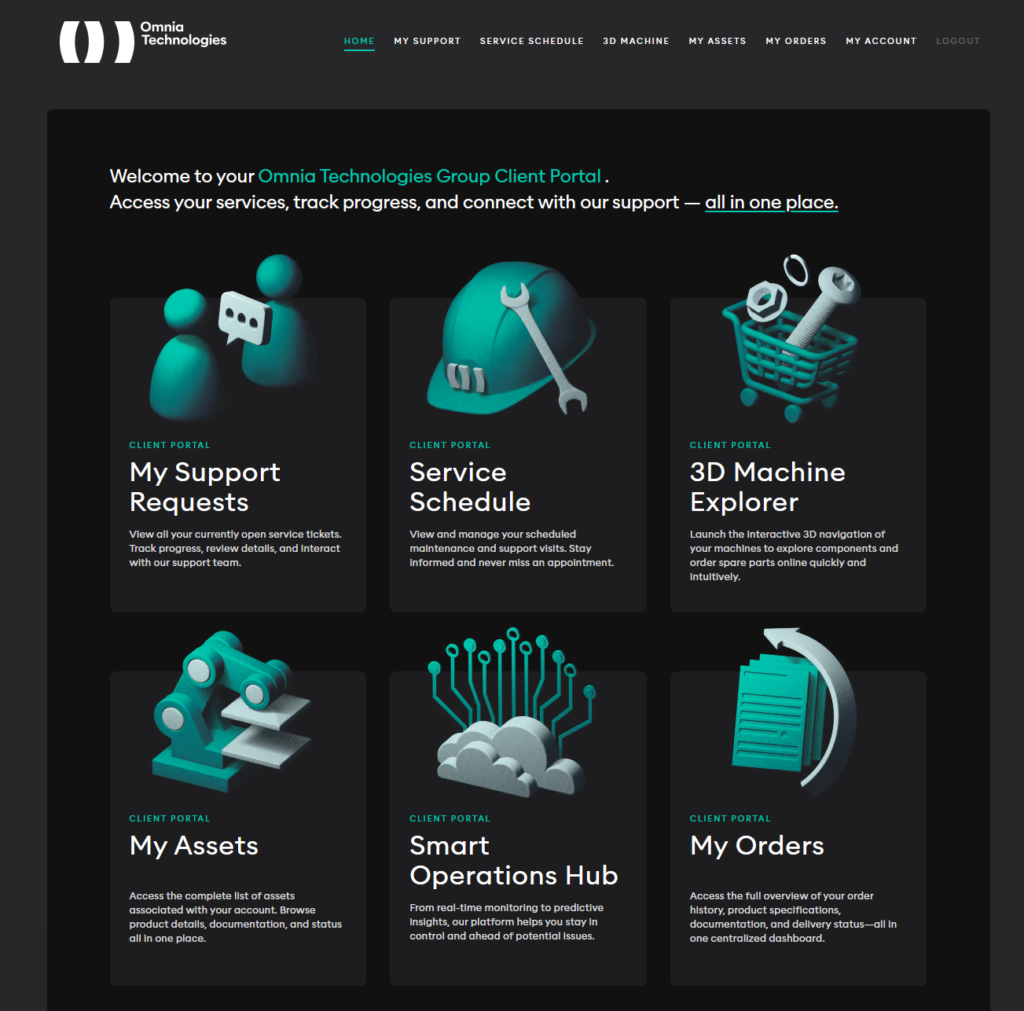
Per chi costruisce macchine, accesso remoto, diagnostica e assistenza a distanza fanno ormai parte del servizio postvendita, e gestire in modo coerente la connettività degli impianti è una questione organizzativa prima ancora che tecnica. Omnia Technologies, gruppo attivo nelle tecnologie di automazione e imbottigliamento per i settori delle bevande, del vino e del farmaceutico, l’ha affrontata avviando una partnership con IXON per la fornitura di dispositivi perla connettività industriale e della piattaforma IoT. Secondo l’azienda, lo scopo è uniformare le diverse modalità di accesso ai dati delle macchine e di supporto remoto, standardizzando le tecnologie hardware e software utilizzate. Sul versante del servizio ai clienti, Omnia ha sviluppato myOmnia, un portale che riunisce in un’unica piattaforma le informazioni e le richieste legate agli impianti dei diversi brand del Gruppo: documentazione tecnica, macchine installate, assistenza, cataloghi ricambi e stato delle attività, oltre a strumenti per il monitoraggio delle prestazioni e la diagnostica remota. Come afferma Lorenzo Merlini, Chief Information e Digital Officer di Omnia Technologies «Con myOmnia, Omnia Technologies conferma il proprio impegno nel mettere il cliente al centro, offrendo un modello di service evoluto capace di accompagnarlo lungo tutto il ciclo di vita delle proprie tecnologie».
Come dimostrare la conformità
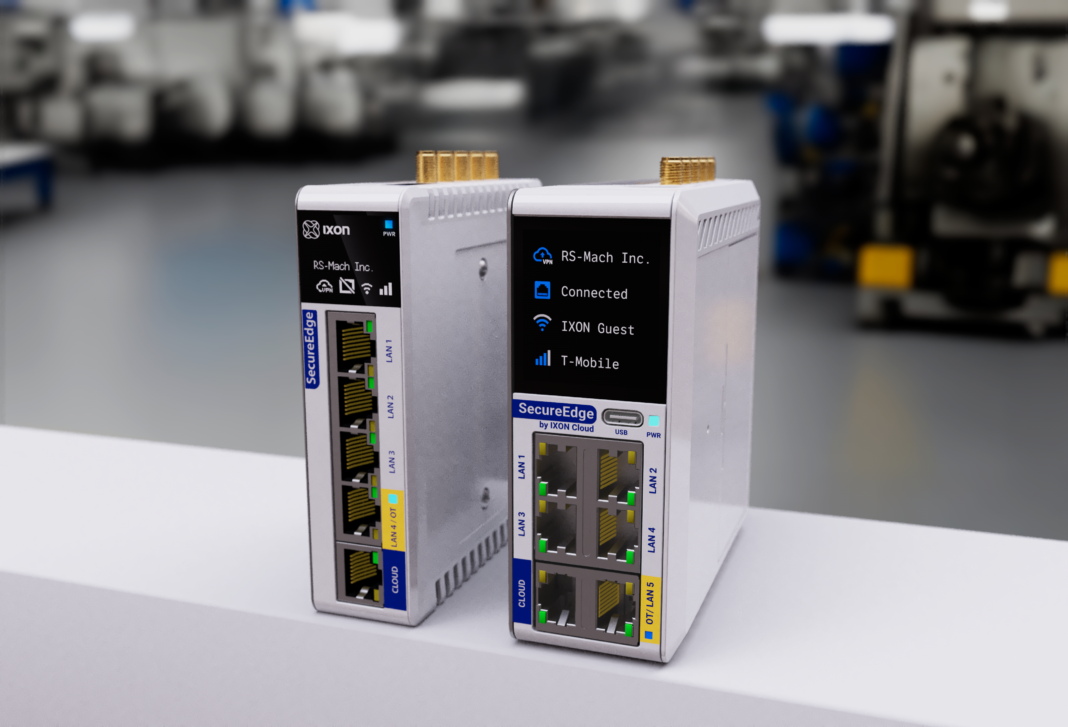
Il Regolamento descrive il risultato, la futura norma armonizzata prEN 50742, redatta dal comitato CENELEC TC 44X, descrive come arrivarci. Pubblicazione e citazione nella Gazzetta ufficiale dell’UE sono passaggi distinti e solo la citazione conferisce la presunzione di conformità. Non è ancora certo che la citazione arrivi prima del 20 gennaio, e la questione pesa soprattutto per le macchine dell’Allegato I, Parte B, per le quali l’autovalutazione de dall’applicazione integrale delle norme armonizzate. La bozza offre due percorsi: l'approccio A è una valutazione del rischio che assegna a ciascuna funzione di sicurezza un livello di sicurezza (security level), in base al grado di esposizione delle sue interfacce, alle capacità di un probabile attaccante e alle opportunità di cui questi dispone; l'approccio B applica un insieme predefinito di requisiti IEC 62443:sedici della IEC 62443-3-3 per la macchina, la IEC 62443-4-2 per i suoi componenti e la IEC 62443-4-1 per il processo di sviluppo del software. Quando una macchina integra un SecureEdge, il relativo certificato IEC 62443-4-2 costituisce evidenza di conformità per quel componente. Il processo di sviluppo del costruttore della macchina deve comunque soddisfare la IEC 62443-4-1.
Partire dalle interfacce
L’approccio A classifica ogni collegamento in base all’esposizione, daEL0 (exposure level 0) per tutto ciò che si trova all’interno della macchina ed è raggiungibile solo con una chiave o un attrezzo, fino a EL4 per un collegamento remoto a una rete non fidata. La classificazione vale per collegamento, non per dispositivo, e quando un collegamento attraversa più livelli, si applica il più alto. È questo che rende il lavoro gestibile. Una macchina può avere trenta collegamenti, ma la maggior parte si trova all’interno del quadro elettrico, a livello EL0. Una porta USB all’interno di un armadio chiuso a chiave è EL0; l’HMI all’esterno è EL1, perché chiunque si trovi davanti alla macchina può toccarlo. L’esposizione non è l’unico fattore: l’approccio A la combina con le probabili capacità dell’attaccante e con la finestra di opportunità per stabilire il security level richiesto da ciascuna funzione di sicurezza. Ma l’esposizione è il fattore su cui il fabbricante ha il controllo più diretto. Il punto in cui si monta un’interfaccia ne cambia l’esposizione, e separare la rete di sicurezza da tutto ciò che è rivolto verso l’esterno impedisce che i collegamenti esterni facciano salire il security level delle funzioni di sicurezza. “La misura di sicurezza più economica è l’interfaccia che non hai. Ogni collegamento che elimini, o che sposti all’interno del quadro, è una cosa in meno da proteggere, documentare e difendere”, afferma Dylan Eikelenboom, Security Officer di IXON.
Un caso nel food processing
Su una macchina per il taglio e la lavorazione degli alimenti, analizzata da IXON insieme al fabbricante, la maggior parte dei requisiti era già soddisfatta, spesso per ragioni che non avevano nulla a che vedere con la sicurezza informatica. Nel caso della macchina per il taglio degli alimenti, l'arresto di emergenza portava già la macchina in uno stato sicuro definito, che è esattamente il comportamento deterministico richiesto. L’elaborazione delle immagini era assegnata a core dedicati del processore per motivi di prestazioni, il che impedisce anche che le funzioni di sicurezza informatica sottraggano risorse al software di controllo. Le lacune riguardavano quasi tutte la documentazione: nulla di scritto sull’ambiente previsto, nessun canale per la segnalazione delle vulnerabilità, nessuna sezione sulla sicurezza nel manuale.
Da dove iniziare
Per partire con un supporto pratico, IXON mette a disposizione su trust.ixon.cloud uno strumento gratuito di gap analysis. Contiene l’intero set di requisiti della IEC 6244333, con un’impostazione dedicata al Regolamento Macchine che filtra i sedici requisiti dell’approccio B e fornisce indicazioni su ciascuno. È anche un riferimento utile per determinare i livelli di rischio, se si segue l’approccio A, ed è lo strumento usato sulla macchina per la lavorazione degli alimenti. I passaggi consigliati sono:
- Verificare cosa rientra nel perimetro. Elencare le funzioni di sicurezza e, per ciascuna, chiedersi se software, dati o un collegamento potrebbero influire sudi essa.
- Mappare le interfacce. Assegnare a ogni collegamento un livello di esposizione, da EL0 a EL4.
- Ridurre l’esposizione. Eliminare le interfacce non necessarie, spostare le altre all’interno del quadro e separare la rete di sicurezza.
- Scegliere il percorso e individuare le lacune. Approccio A o B, a seconda della macchina.
- Mettere tutto per iscritto. Documentare l’ambiente previsto, le modifiche prevedibili, un canale per la segnalazione delle vulnerabilità e una sezione sulla sicurezza nel manuale. Nel caso descritto, è qui che si concentrava la maggior parte del lavoro.
L’obbligo del Cyber Resilience Act(CRA) di segnalare le vulnerabilità attivamente sfruttate e gli incidenti gravi si applica dall’11 settembre2026, anche ai prodotti già immessi sul mercato: è quindi già in vigore, mentre il Regolamento Macchine arriverà solo a gennaio. Una macchina connessa può rientrare in entrambi i regolamenti, e il CRA non conferisce alcuna presunzione di conformità ai requisiti di cybersecurity del Regolamento Macchine: ciascuno richiede quindi una propria valutazione, anche se buona parte della documentazione può essere condivisa.
Come IXON supporta i costruttori di macchine
IXON produce hardware e software cloud per l'accesso remoto per i costruttori di macchine. L'azienda è certificata ISO 27001, ISO 27017 e ISO 27701, oltre che IEC 6244341 per il proprio processo di sviluppo. I suoi gateway SecureEdge eSecureEdge Pro sono certificati IEC 6244342 e dispongono dell'omologazione di tipo IACS UR E27 per l’impiego a bordo delle navi. Lo standard IEC 62443 è il riferimento per la cybersecurity nell'automazione industriale. In particolare, la IEC 6244341 e la IEC 6244342 aiutano a garantire la sicurezza del processo di sviluppo e dei componenti, mentre la IEC 6244333 (che rientra nell'ambito di competenza dei costruttori di macchine) definisce i requisiti di cybersecurity a livello di sistema. La conformità alla IEC 62443 non sostituisce la marcatura CE, ma può fornire importanti evidenze tecniche per supportare il percorso di conformità al nuovo Regolamento Macchine.
CHI HA MODIFICATO IL SOFTWARE DI SICUREZZA?
Un tecnico dell’assistenza aggiorna da remoto il PLC di sicurezza. La sezione1.2.1 richiede che la macchina registri quell’intervento e la nuova versione del software, e che conservi tale registrazione per cinque anni. Un registro sul portatile del tecnico non soddisfa questo requisito, e nemmeno uno che viene meno quando il PC industriale viene sostituito. La registrazione deve risiedere nella macchina. Una piattaforma di accesso remoto come IXON Cloud, la piattaforma IIoT di IXON, può aggiungere prove a supporto, ad esempio quale utente si è collegato, quando e con quali permessi, ma integra il registro della macchina, non lo sostituisce.
PIANIFICARE LE MODIFICHE PREVISTE
Un costruttore distribuisce un aggiornamento software alle macchine di 40 clienti. Se quell’aggiornamento non era previsto, potrebbe configurarsi come modifica sostanziale e richiedere una nuova valutazione della conformità. Lo stesso vale per l’accesso remoto che si prevede di aggiungere in futuro, possibile con un gateway certificato IEC 62443-4-2 come il SecureEdge di IXON: includerlo fin dall’inizio nella valutazione dei rischi richiede un po’ più di lavoro, ma evita una nuova valutazione in seguito. L’aggiornamento stesso va comunque registrato nel registro di tracciabilità.