Il rischio cyber non è sempre più un fattore che incide direttamente sulla continuità operativa e sulla competitività delle imprese. Interruzioni delle attività, perdita di dati, calo della produttività, danni reputazionali e costi di conformità normativa possono tradursi in perdite economiche significative.
Secondo il report IBM Cost of a Data Breach, il costo medio globale di una violazione dei dati ha raggiunto 4,44 milioni di dollari. In Italia, il Rapporto Clusit 2026 segnala che nel 2025 il Paese ha subito il 9,6% degli incidenti cyber gravi registrati a livello mondiale, con un incremento del 42% rispetto all’anno precedente.
Manifattura, servizi digitali e infrastrutture OT: le stime
Per quantificare l’impatto economico del rischio informatico, Secure Future Group ha sviluppato AEGIS, una piattaforma di Cyber Risk Quantification che stima le potenziali perdite annuali in funzione del settore, delle dimensioni aziendali e del livello di protezione adottato.
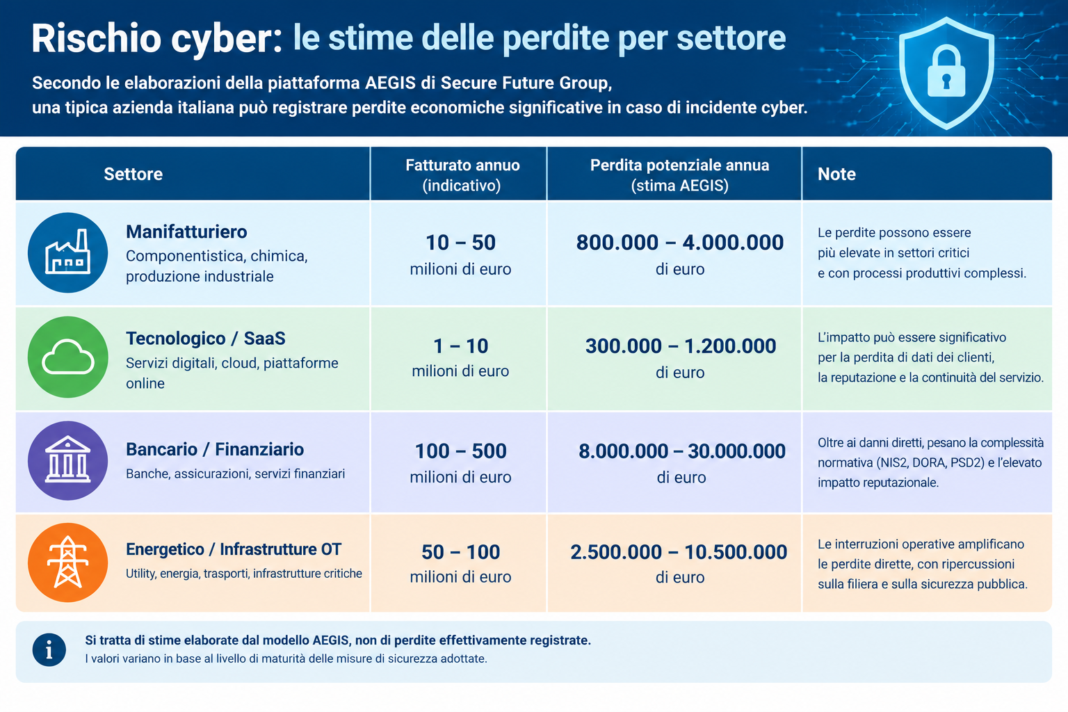
Secondo le elaborazioni della piattaforma, un’azienda manifatturiera italiana con un fatturato tra 10 e 50 milioni di euro può registrare perdite potenziali annue comprese tra 800.000 e 4 milioni di euro. Per una società SaaS con ricavi tra 1 e 10 milioni, la stima varia da 300.000 a 1,2 milioni di euro.
La forbice cresce nei comparti finanziario ed energetico. Per un’organizzazione bancaria o finanziaria con ricavi tra 100 e 500 milioni di euro, le perdite potenziali sono stimate tra 8 e 30 milioni di euro l’anno. Per il settore energetico e delle infrastrutture OT, un’utility italiana con fatturato tra 50 e 100 milioni, possono invece oscillare tra 2,5 e 10,5 milioni. In questi settori, oltre ai danni diretti, pesano la complessità degli obblighi normativi e le conseguenze delle interruzioni operative.
Si tratta di stime elaborate dal modello AEGIS, non di perdite effettivamente registrate: i valori variano in base al livello di maturità delle misure di sicurezza.
Dal rischio agli investimenti
Una delle criticità individuate da Secure Future Group è la gestione frammentata della cybersecurity, spesso distribuita tra funzioni aziendali che non condividono dati e criteri di valutazione. La difficoltà di ottenere una visione complessiva dell’esposizione rende più complesso stabilire le priorità e collegare gli interventi tecnici agli obiettivi di business.
AEGIS raccoglie informazioni dall’ecosistema di sicurezza aziendale attraverso questionari di maturità e analisi dei dati, quindi stima l’esposizione economica in tre scenari — tipico, avverso e grave — e suggerisce interventi di mitigazione, investimenti e azioni di compliance.
L’obiettivo è offrire a CISO, CFO e vertici aziendali una base quantitativa per confrontare il costo delle misure di protezione con il valore economico degli asset da tutelare, integrando la cybersecurity nelle decisioni strategiche dell’impresa.